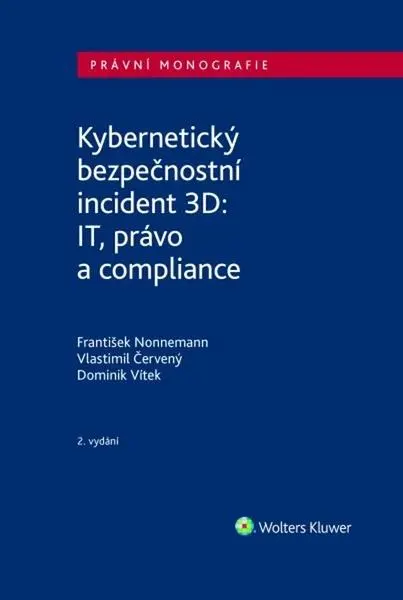
Kybernetický bezpečnostní incident 3D: IT, právo a compliance
Stabilní cena
Cenu sledujeme od 20. 7. 2026 a zatím se drží na 626 Kč.
626 KčDoprava od 49 Kč
Wolters Kluwer
- Rychlé doručení
- Dostupnost skladem
Kybernetický bezpečnostní incident 3D od Františka Nonnemanna – kniha o kyberincidentech ze tří úhlů: IT, právo a compliance. Celý popis
Do obchoduO produktu
Kybernetický bezpečnostní incident 3D Františka Nonnemanna se věnuje kyberincidentům ze tří úhlů: IT, práva a compliance.
Kybernetické hrozby a incidenty jsou stále důležitějším tématem pro státní organizace, firmy i jednotlivce, mimo jiné kvůli měnící se geopolitické situaci. Kniha propojuje technický, právní i procesní pohled, takže poslouží těm, kdo incidenty řeší nebo jim mají předcházet.
Tip: Podívejte se také na další produkty z kategorie Učebnice.
Časté otázky
Z jakých úhlů kniha kybernetický incident řeší?
Ze tří: IT (technického), práva a compliance – odtud „3D" v názvu.
Proč je téma kyberincidentů podle knihy aktuální?
Kybernetické hrozby rostou pro státní organizace, firmy i jednotlivce, mimo jiné v souvislosti s měnící se geopolitickou situací.
Vývoj ceny
Podobné produkty
Popis výrobce
Kybernetické hrozby a incidenty se stávají stále důležitějším tématem pro moderní společnost, ať už se jedná o státní organizace, obchodní společnosti nebo jednotlivce. Vzhledem k měnící se geopolitické situaci, vzrůstající aktivitě kyberzločinců i nové regulaci v oblasti kybernetické bezpečnosti (zejména směrnice NIS2, nařízení DORA a směrnice CER) vzrůstá důležitost správného řízení kybernetických bezpečnostních incidentů. Do hry vstupuje také stále se rozvíjející využití umělé inteligence (AI), jak na straně útočníků, tak organizací, které se kybernetickým hrozbám brání.
Všechny tyto změny reflektuje druhé vydání monografie Kybernetický incident 3D: IT, právo a compliance. Všechny tři úhly pohledu na otázku předcházení a řízení kybernetických bezpečnostních incidentů, pohled IT, pohled právní i pohled compliance, jsou doplněny o poznatky a zkušenosti za uplynulé tři roky. Autoři rovněž detailně popisují nové legislativní požadavky, ať už v oblasti kybernetické bezpečnosti (směrnice NIS2, resp. nový zákon o kybernetické bezpečnosti), digitální provozní odolnosti finančních subjektů (nařízení DORA) i ochrany kritické infrastruktury (směrnice CER a zákon o kritické infrastruktuře).
Monografie tak plní svoje poslání i v nové praktické i regulatorní realitě: Pomoci nastavit, doplnit či vyhodnotit interní procesy pro řízení kybernetických incidentů. Procesy, které jsou nezbytné jak pro zajištění souladu s regulacemi typu GDPR, nařízení DORA či nový zákon o kybernetické bezpečnosti (směrnice NIS2), tak pro ochranu životních zájmů každé organizace.
Specifikace
- Druh
- Kniha
- Autor
- František Nonnemann
- Jazyk
- Česky
- Vazba
- brožovaná bez přebalu
- Počet stran
- 280
- Rok vydání
- 2025
- V prodeji od
- 2025-09
- Pořadí vydání
- 2
- EAN
- 9788028603311
Recenze
Recenze u nás zatím nikdo nenapsal — budete první? Zkusit můžete recenze u partnerských obchodů — dostanete se k nim přes sekci Srovnání cen.